否认作案后,案件靠什么继续查明?
否认犯罪并不意味着案件无法查清,但侦查记录里出现一个网络地址,也不能单独证明是谁操作了电脑。最高人民检察院公开的一件盗窃案中,技术人员把涉案设备里的连接记录、充值指令和被害公司的订单放在一起比对,检察机关据此补充调查,法院最终作出有罪判决。
最高检公布的案例显示,2023年4月,石某侵入两家公司的计算机信息系统,按照他人提供的手机号码和充值金额,向服务器发送话费充值指令,非法充值1.6万余笔,造成损失337万余元。石某辩称没有实施犯罪。2024年6月21日,法院以盗窃罪判处他有期徒刑十四年六个月、剥夺政治权利三年。
公开材料介绍的是检察技术审查过程和裁判结果,并非完整判决书或原始电子数据。它没有披露案号、是否上诉以及后续追偿情况,这些问题不能从量刑结果倒推。
先还原充值怎样发生,再判断是谁发出指令
这起案件涉及充值业务。要说明异常操作造成什么损失,首先需要看企业系统正常如何处理充值,再将异常订单与服务器连接、数据变化对应起来。仅看到电脑里存在某种工具,无法自动得出工具已用于特定订单;仅看到企业账上出现异常,也还需要查明数据来自哪里。
检察技术人员和承办检察官共同调阅卷宗,审查供述、侦查机关移送的原始电子数据和检验报告,结合企业业务逻辑,梳理应用日志、网络连接和底层数据,尝试还原侵入与非法充值的过程。
这一步把技术问题转化成可以检验的事实:相关设备与服务器是否发生连接,连接前后出现了哪些请求,订单中的充值信息能否与请求内容对应。每一条记录有自己的来源和形成环境,解释这些联系,比给一份数据贴上“黑客工具”的标签更重要。
手机号码和金额为什么值得比对?
技术人员在补充侦查中重新固定涉案存储设备的镜像文件,提取网络连接日志、远程连接信息和数据文件,再从中寻找扫描、连接被害公司服务器以及异常充值的痕迹。
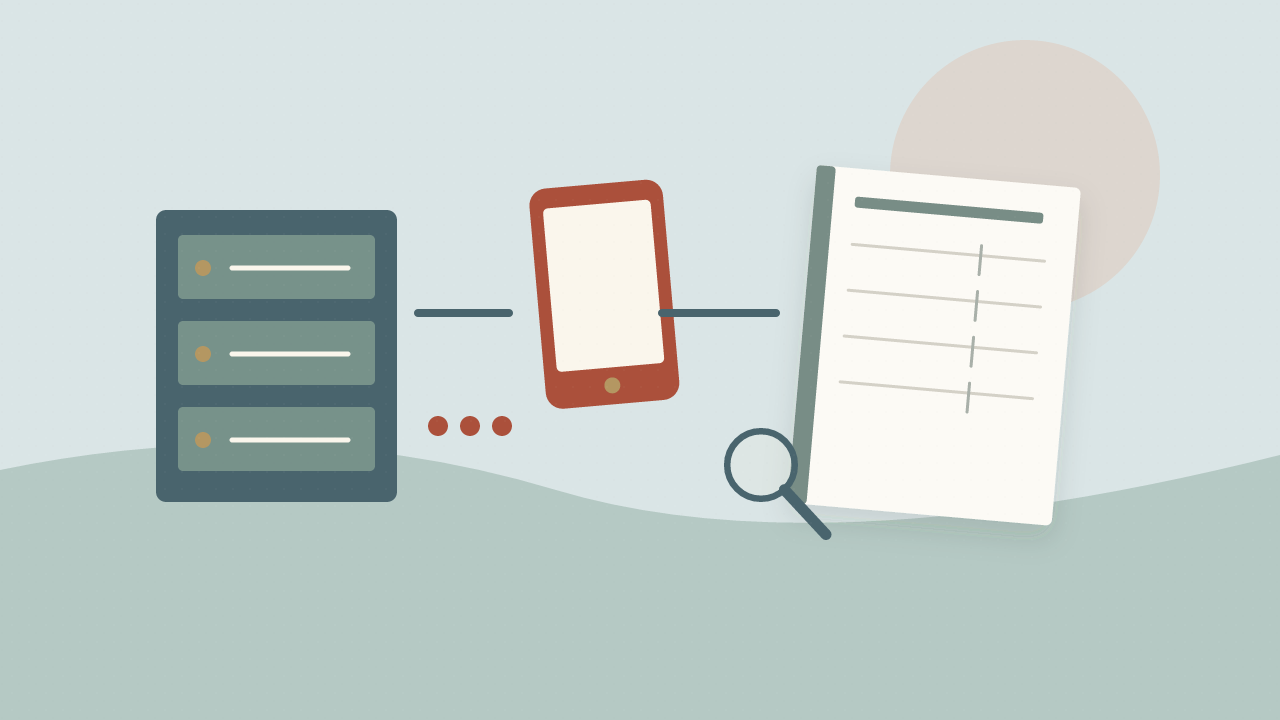
公开案例特别提到,格式化充值指令里的手机号码,与被害公司充值订单中的号码和金额等信息高度吻合。这种对应把设备端的数据和企业端的订单联系起来,也增强了网络活动与石某现实身份之间的证明联系。
不过,号码相同并不是一条可以脱离上下文使用的万能规则。号码、金额由谁输入,指令从哪台设备发出,设备由谁控制,记录的时间和形成方式是否可靠,都可能影响结论。网络身份与现实身份是否相同,需要把相关证据放在一起审查,不能仅凭一个IP地址认定实际操作者。
新发现的记录还需要补充调查
审查数据时,技术人员还发现涉案工具频繁访问另一充值平台服务器,以及连接、配置另一数据库的记录。这些信息最初是需要追查的线索,而不是只凭出现访问记录就能直接认定完整犯罪事实。
检察机关引导公安机关补充侦查后,查明石某还对浙江一家公司实施同类网络侵财行为,造成205万余元损失,随后追加起诉该项事实。公开材料同时给出两家公司合计损失337万余元;205万余元是其中追加起诉部分,不能再将两数相加当作总损失。
电子记录能说明什么,也要看取证过程
刑事案件中的电子数据不仅要看内容,还要审查取得是否合法、数据是否真实完整、与待证事实是否有关。两高一部电子数据规定要求综合核查网络活动、终端归属、证人证言以及供述和辩解等,判断网络身份与现实身份的同一性。
镜像、日志和订单的对应可以支持指控,也应当接受核对与质证。辩方如果对设备归属、数据提取过程、时间对应或其他可能的操作者提出具体疑问,就需要结合卷宗中的取证笔录和其他证据审查。公开案例没有展示全部证据及庭审细节,不能据此判断某份未公开材料是否存在瑕疵,更不能把本案处理方式理解成否认犯罪的人必须自证清白。